Weaponización del clima: cómo los APT atacan la infraestructura crítica desde el puerto 502
La weaponización del clima suena a cine catástrofe, pero en la DragonJAR Security Conference 2026 la brasileña Cybelle Oliveira, analista de Cyber Threat Intelligence, la presentó como un patrón ya en marcha: los APT — hackers con respaldo de Estados-nación — alinean sus operaciones con olas de calor, sequías y olas de frío para multiplicar el daño sobre la infraestructura crítica. En su charla «Operaciones de APTs: el apocalipsis comienza en el port 502» recorrió la cadena completa: del acceso inicial a redes industriales hasta FrostyGoop, un malware de unas 200 líneas en Go que dejó 600 edificios sin calefacción en pleno invierno ucraniano. Esta guía resume la charla paso a paso: qué significa usar el clima como indicador de compromiso, cómo funciona un ataque por el puerto 502 y qué lecciones deja para quienes defienden infraestructura.
- Ver todas las desgracias y hacer conexiones: qué es la Cyber Threat Intelligence
- APTs, dinero, motivación y tiempo: la receta del estado-nación
- El camino clásico: de un router expuesto al corazón OT
- FrostyGoop: el apocalipsis comienza en el puerto 502
- Cuando el agua y los wipers se coordinan
- Energía verde: la nueva superficie de ataque
- Del grifo con IP al INVIMA: la escalada silenciosa
- Qué puede hacer un equipo cuando el presupuesto dice que no
- Preguntas frecuentes
- Conclusión: la weaponización del clima ya no es teoría
- Mira la Charla Completa Sobre la weaponización del clima y el puerto 502
Ver todas las desgracias y hacer conexiones: qué es la Cyber Threat Intelligence
Cybelle Oliveira trabaja con Cyber Threat Intelligence en Brasil y su definición del oficio es la más honesta que se puede escuchar: «Veo todas las desgracias y hago conexiones». Un analista de CTI pasa el día viendo qué hablan y hacen los threat actors y qué exploits negocian, para anticipar el siguiente movimiento. No trabaja directamente con OT, pero sí en una infraestructura crítica —una aerolínea— y por eso mira de cerca la frontera entre el mundo corporativo de TI y el físico de las operaciones.
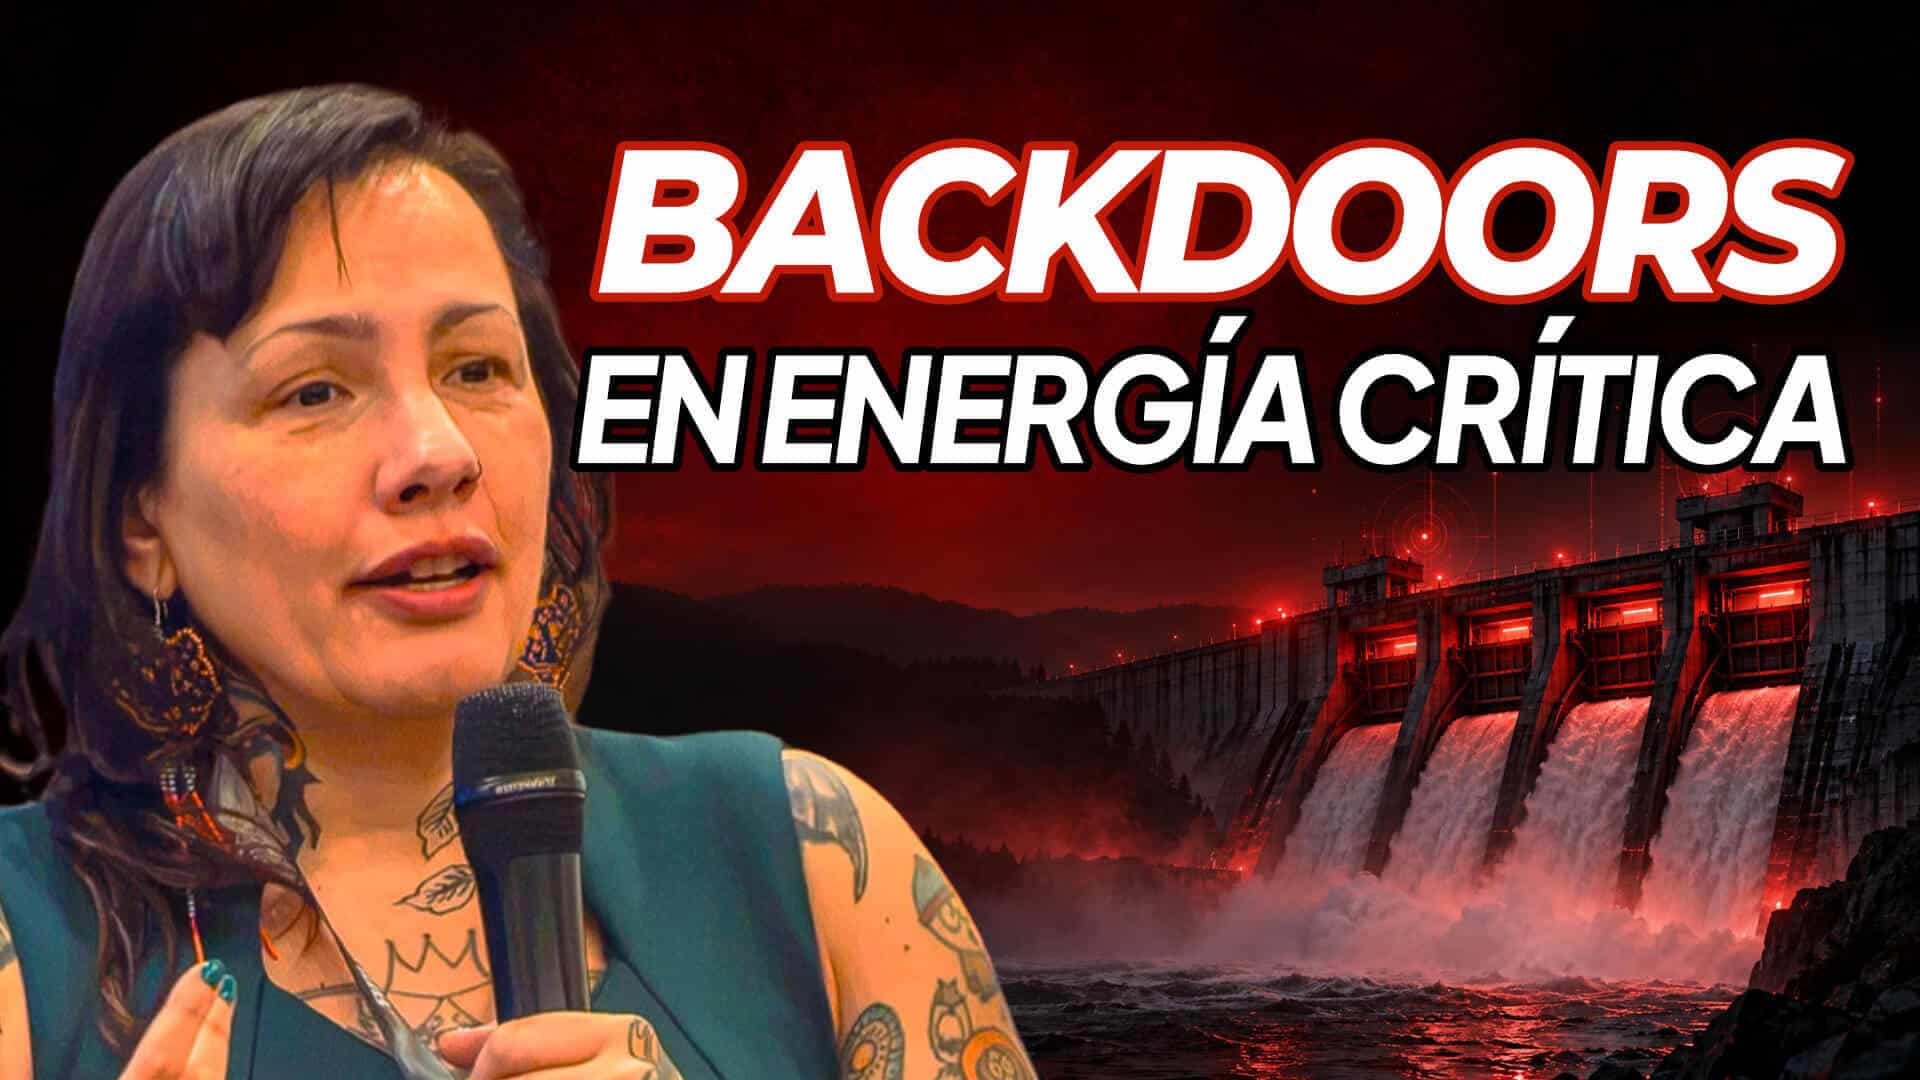
Esa mirada la llevó a su tema de investigación: la weaponización del clima. Los actores de amenaza están utilizando el clima —y no como metáfora— y la infraestructura crítica dejó de ser solo objetivo de los APT para convertirse en instrumento geopolítico. Para entender ese salto hay que entender quién ataca y cómo.
APTs, dinero, motivación y tiempo: la receta del estado-nación
Un APT, explicó Oliveira, es un grupo de hackers de Estado-nación cuyas capacidades cibernéticas crecen cada vez más y que normalmente alinea sus operaciones con objetivos geopolíticos: ciberwarfare, un país atacando a otro por motivos de espionaje, sabotaje o ventaja política. Los ejemplos que citó en la charla recorren el mapa de conflictos actuales: Corea del Norte buscando espiar o dinero, Irán atacando a Israel, Israel atacando a Irán.
Lo que distingue a un APT no es solo el respaldo estatal sino los recursos: tiene dinero, tiene motivación y tiene tiempo; esa combinación le permite esperar el momento exacto. Y ahí entra el clima: los ataques contra infraestructura crítica se multiplican por olas de calor, sequías y estrés hídrico, y los actores de amenaza usan esas condiciones como un IOC (indicador de compromiso) nuevo: weaponizan el clima.
La lógica de la weaponización del clima es simple y demoledora. Nadie sabe si mañana llueve a las ocho de la noche, pero sí se sabe cuándo habrá un periodo de calor extremo, sequía o frío intenso. El atacante espera esa ventana: una red eléctrica saturada por el aire acondicionado, un sistema de agua tensionado por la sequía, una ciudad congelada. El mismo golpe técnico produce mucho más daño físico y social. Y como una infraestructura crítica afecta a todo el país, el efecto estratégico —presión sobre gobiernos, costos económicos, desplazamiento de población— se amplifica solo. Oliveira mencionó en esa línea casos recientes de peso, del ataque coordinado contra sistemas de agua al histórico Colonial Pipeline.
El camino clásico: de un router expuesto al corazón OT
¿Cómo se llega de Internet a una planta industrial? Buena parte de la tecnología industrial nació en las décadas de 1960 y 1970, diseñada para funcionar aislada; ahora está conectada. La entrada típica pasa por lo corporativo: VPN, routers, credenciales robadas —todos tenemos algún infostealer en algún lugar, bromeó— y movimiento lateral desde TI, hasta cruzar la frontera hacia la red OT y, al fondo, los controladores lógicos programables (PLC).
Su analogía favorita es Homer Simpson frente al panel de la usina nuclear: alguien tiene que mirar esas pantallas. Si un atacante llega hasta ahí y cambia lo que está escrito, altera el proceso físico: la intersección entre lo digital y lo físico es donde opera el ataque moderno y donde la convergencia TI/OT suele ser más débil.
El precedente que marca la época sigue siendo Stuxnet: pendrives dejados en un estacionamiento, alguien curioso que los conecta, y el programa que alteró las centrífugas de enriquecimiento de uranio en Irán y atrasó ese proyecto —atribuido, recordó la charla, a Estados Unidos e Israel.
FrostyGoop: el apocalipsis comienza en el puerto 502
Para Oliveira hay dos malwares favoritos: Astaroth, troyano bancario que espamea millones de correos al día con todo automatizado, y FrostyGoop, el protagonista de esta historia y «el ataque más increíble» que ha visto: el ejemplo máximo de la weaponización del clima ejecutada con precisión quirúrgica.
Modbus, el protocolo de los 70 que no exige nada
El corazón técnico del caso es el puerto 502, por donde pasa Modbus sobre TCP. Modbus es un protocolo de los años 70, viejísimo pero todavía ubicuo en la industria, creado como forma de comunicación al estilo de TCP: era para funcionar y punto. No fue diseñado pensando en seguridad: no hay autenticación, no hay cifrado, no hay verificación de autenticidad ni control de acceso. Los comandos básicos son leer y escribir registros. El antecedente citado para manipulación con Modbus era PIPEDREAM, empleado para enumerar equipos; FrostyGoop marcó un antes y un después al usarlo contra la calefacción de una ciudad.
La cadena de ataque de Leópolis
En enero de 2024, en Leópolis (Ucrania), una empresa municipal de calefacción sufrió el ataque. La cadena, reconstruida en la charla, no necesitó ningún zero-day: se buscó en Shodan puertas 502 abiertas —hay miles, y los números cambian cada vez que se consulta—, se encontró una vulnerabilidad en un router expuesto a Internet, y de ahí en adelante fue ortodoxia pura: webshell, credenciales, túneles, movimiento lateral. Entre TI y OT no había una protección adecuada —otra vez la falta de convergencia— hasta llegar a los controladores de calefacción ENCO. Sobre ellos desplegaron FrostyGoop, un malware de apenas unas 200 líneas de código en Go que alteró los comandos de Modbus: simplemente leer, escribir y alterar registros. Nada más.
De 22 a 5 grados: dos días de invierno sin calefacción
El cambio fue mínimo y letal: la consigna de calefacción pasó de 22 grados —una temperatura tranquila, la mejor para dormir, ironizó Oliveira— a 5 grados, con menos 15 grados afuera. El ataque dejó dos días sin calefacción a unos 600 edificios donde viven alrededor de 30 mil personas, en pleno invierno ucraniano. Un pueblo pequeño, matando a la gente de frío sin lanzar una sola bomba: eso es la weaponización del clima: usar la infraestructura crítica como instrumento geopolítico.
Por qué nadie lo vio venir
Para Oliveira el ataque fue «una esteganografía perfecta»: FrostyGoop solo alteró los registros que estaban allá, y nadie mira lo que nunca cambia. Es otra vez Homer Simpson en la usina: si el operador nunca toca esos valores, nadie los monitorea. Sin autenticación, sin cifrado, sin control de acceso y sin explotación sofisticada, un código ridículo de 200 líneas bastó. Y el detalle final que lo convierte en el ejemplo perfecto de la weaponización del clima: los atacantes esperaron a que hiciera el frío suficiente para amplificar el impacto. Weaponizaron el invierno.
Cuando el agua y los wipers se coordinan
FrostyGoop no es un caso aislado de la weaponización del clima. Oliveira destacó otro reciente: Cyber Avengers, hacktivistas vinculados a Irán, ejecutaron un ataque coordinado contra más de 30 sistemas municipales de agua en Estados Unidos —uno quedó completamente parado— y al mismo tiempo detonaron un wiper en el Reino Unido. Un ataque coordinado de un país contra otro, una categoría mucho más arriba, con interrupción operacional en gran escala. El modus operandi del hacktivismo también cambió: antes atacaba porque sí; hoy se alinea con operaciones de Estado.
La escalada imaginable va de la calefacción al agua y al aire acondicionado: Oliveira dio una charla con casi 50 grados de calor e imaginó el escenario simétrico —cerrar las puertas de un evento y subir el aire acondicionado de 20 a 30 grados—. Olas de calor que saturan la red eléctrica hasta el blackout, sequías sin agua ni comunicación: el apocalipsis ciberclimático no es una película; es una cadena de dependencias que ya existe.
Energía verde: la nueva superficie de ataque
La transición energética amplía el problema de la weaponización del clima. Las plantas solares también están conectadas, y cuanto más energía verde, más superficie de ataque. Oliveira lo ilustró con dos escenarios: paneles solares domésticos que se instalan con un pago mensual simbólico pero cuya gestión pertenece de punta a punta a la compañía que los regala —todo eso está conectado— y el caso de Alemania, con paneles solares en los techos de pueblos enteros, casi todos fabricados en China, y el miedo a un ataque coordinado en medio de las tensiones europeas.
Y la frontera sigue avanzando: producción, almacenamiento y distribución de hidrógeno —aún experimental—, captura de carbono, desalinización de agua de mar y plantas de fusión, «la próxima generación de energía limpia». Ninguna es objetivo masivo todavía, pero para Oliveira la pregunta no es si van a ser atacadas sino cuándo: todo nuevo, en los próximos años. Cada tecnología que llega para salvar el planeta llega con una IP.
Del grifo con IP al INVIMA: la escalada silenciosa
El punto más incómodo de la charla es que la conectividad ya alcanzó cualquier cosa: hasta el grifo, dijo Oliveira, hay sistemas de agua conectados a Internet —si tiene IP, se puede atacar— e imaginó un ataque coordinado que abriera todos los grifos a la vez. En las preguntas del público, la escala bajó aún más a tierra colombiana: el registro INVIMA vigila los niveles químicos de las fábricas de alimentos, y un ciberataque a esas plantas podría contaminar productos y causar daño en masa.
También la agricultura entra en la ecuación: medio grado más de temperatura cambia qué y cómo siembran los agricultores, y esa operación cada vez más conectada pasa por nuestra área —hasta el sabotaje intencional de datos climáticos es plausible, señaló su investigación—. Y el cómputo consume el recurso que falta: los data centers gastan cantidades absurdas de agua; citó los centros de datos bajo el océano construidos en China para reducirla y uno que se construye en Brasil en plena zona casi desértica. La IA, además, descubre vulnerabilidades más rápido de lo que se parchean: no existe regresar al tiempo sin IA.
Qué puede hacer un equipo cuando el presupuesto dice que no
¿Cómo se prepara una nación? La respuesta de Oliveira fue cruda: con las mismas trabas de siempre. Los equipos piden presupuesto y personas; la parte administrativa responde que no hay dinero ahora. Las decisiones de negocio no siempre son las mejores para ciberseguridad, y lo perfecto no existe: lo que hay que hacer a veces es imposible porque pasa por decisiones de business.
Aun así, la charla dejó dirección frente a la weaponización del clima: el problema pasa por muchas capas —arquitectura de una ciudad, ambiente y ciberseguridad— y no hay respuesta de una sola pieza. Quien hace Threat Intelligence, Red Team o Purple Team debe pensar más allá de los bits and bytes: lo político, geopolítico y económico es parte del análisis. Su cierre mezcló humor y advertencia: «No hay backup del planeta Tierra» — hack the planet, sí, pero para evitar ese apocalipsis. Y si algo resume su postura ante la guerra digital es la última diapositiva: la guerra es mala para los michis.
Preguntas frecuentes
¿Qué es la weaponización del clima en ciberseguridad?
La weaponización del clima es el uso de las condiciones climáticas extremas como IOC nuevo por parte de actores de amenaza —incluidos APT con respaldo de Estado—: esperan ventanas de calor, sequía o frío para atacar infraestructura crítica y multiplicar su impacto físico, económico y social. El caso de referencia es FrostyGoop, contra la calefacción de Leópolis en pleno invierno.
¿Qué es el puerto 502 y por qué es crítico?
El puerto 502 es el que usa el protocolo Modbus sobre TCP, un estándar de los años 70 aún ubicuo en la industria. Fue diseñado para funcionar, no para protegerse: no exige autenticación, no cifra y no controla el acceso, así que quien llegue hasta él puede leer y escribir registros del proceso físico. En Shodan se ven miles de puertas 502 abiertas.
¿Qué hizo el malware FrostyGoop en Ucrania?
En enero de 2024 alteró la consigna de calefacción de unos 600 edificios de Leópolis (unas 30 mil personas), bajándola de 22 a 5 grados con menos 15 grados afuera, durante dos días. Fue escrito en unas 200 líneas de Go, no necesitó un zero-day y entró por la explotación de un router expuesto, una webshell y movimiento lateral hasta los controladores ENCO.
¿Por qué la energía verde amplía la superficie de ataque?
Porque cada nueva tecnología verde llega conectada: plantas y paneles solares administrados remotamente, hidrógeno, captura de carbono, desalinización y fusión. Cuanto más energía verde despliega un país, más puntos con IP expone a operaciones de sabotaje o espionaje, en un contexto geopolítico donde los paneles y equipos suelen concentrarse en pocos fabricantes.
¿Cómo proteger la infraestructura crítica según la charla?
La charla no vende una solución única: insiste en que el riesgo se atiende por capas —arquitectura urbana, ambiente y ciberseguridad—, en fortalecer la convergencia entre TI y OT, en monitorear los valores que nunca cambian (el punto ciego que explotó FrostyGoop) y en que los equipos lleven el análisis más allá de lo técnico, hacia lo político y económico, porque el obstáculo real suele ser el presupuesto.
Conclusión: la weaponización del clima ya no es teoría
La charla de Cybelle Oliveira demuestra con un caso real que el apocalipsis ciberclimático no empieza con una superarma: empieza con un router expuesto, un protocolo de los 70 sin autenticación y 200 líneas de Go lanzadas en la ventana exacta de frío. Los APT ya usan el clima como indicador de compromiso, la energía verde amplía la superficie de ataque y la defensa tropieza con el mismo presupuesto de siempre. La conclusión operativa es incómoda y clara: proteger la infraestructura crítica es proteger el proceso físico —el agua, el calor, la comida— y eso exige mirar más allá de los bits and bytes.
Para seguir aprendiendo sobre seguridad ofensiva a partir de casos reales, regístrate en https://www.dragonjarcon.org. Allí podrás acceder a charlas como la que acabas de leer y conocer más sobre DragonJARCON, el congreso anual que reúne en Colombia a profesionales e investigadores de la seguridad informática.
Y si tu organización necesita este mismo nivel de análisis y escrutinio, conoce los servicios de seguridad ofensiva de DragonJAR en https://www.dragonjar.org/servicios-de-seguridad-informatica.
Mira la Charla Completa Sobre la weaponización del clima y el puerto 502
La grabación completa de Cybelle Oliveira en la DragonJAR Security Conference 2026 —con el desmontaje técnico de FrostyGoop, la weaponización del clima explicada de punta a punta, los escenarios de escalada y las preguntas del público— está disponible en nuestro canal de YouTube: